Residency Readiness: O Novo Padrão para Atendimento ao Cliente com IA sob a PDPL da Arábia Saudita
Cinco Dias para Comprovar: PDPL Transforma Conformidade em Teste Operacional
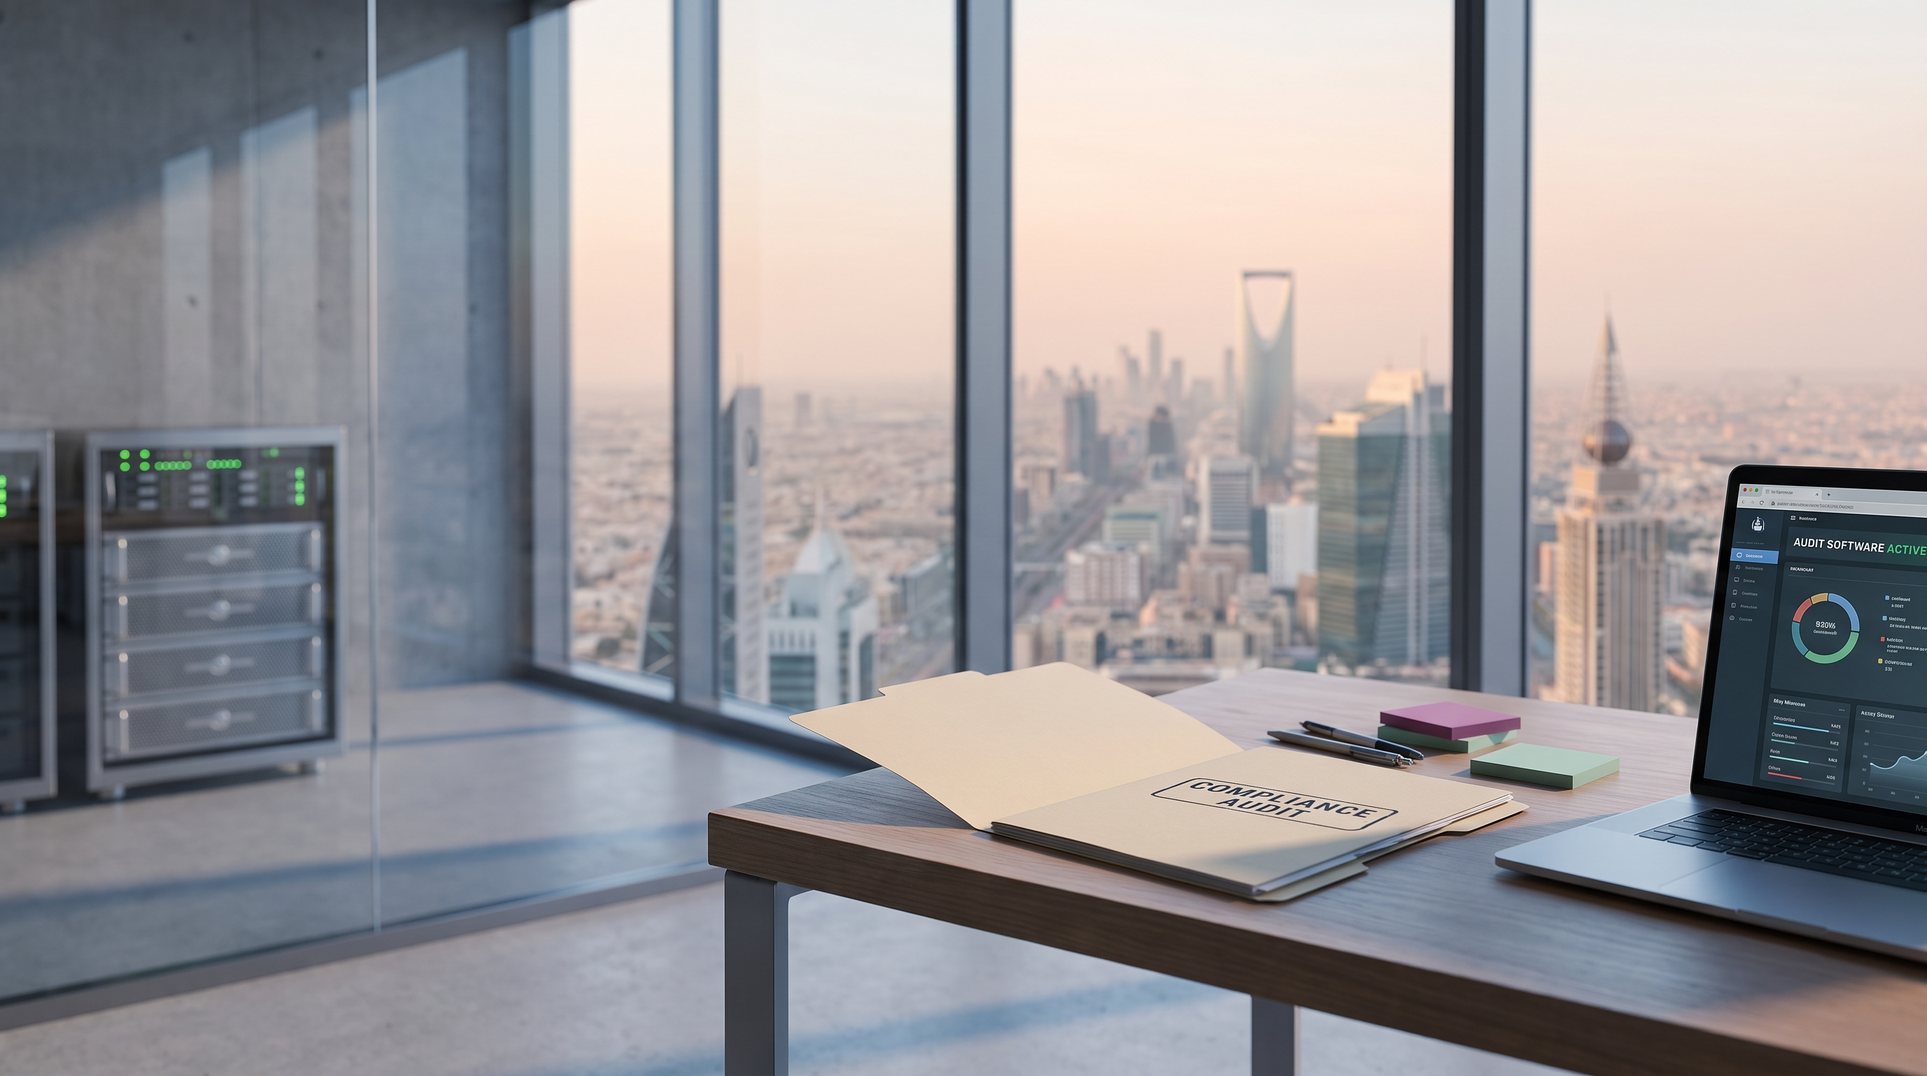
Numa manhã de segunda-feira, um grupo varejista saudita recebe um pedido formal de auditoria da Autoridade Saudita de Dados e Inteligência Artificial (SDAIA). O atendimento ao cliente com IA da empresa está em operação há semanas. Agora, sob a Lei de Proteção de Dados Pessoais (PDPL), a equipe tem cinco dias úteis para fornecer provas detalhadas: Onde os dados dos clientes estão armazenados? Onde a IA os processa? Quais salvaguardas garantem que nada sai da Arábia Saudita — nem por um segundo?
Com a aplicação da PDPL agora ativa, muitas organizações percebem que a conformidade é medida em horas e evidências, não apenas em políticas. O prazo de cinco dias, introduzido pela SDAIA, foi criado para revelar qualquer lacuna entre o que está escrito e o que realmente ocorre nas operações diárias. Como a imprensa especializada, muitas organizações se veem correndo para mapear fluxos de dados complexos e explicar integrações de terceiros, especialmente quando a IA está envolvida.
Residency Readiness é o novo padrão: cada processo deve ser documentado e protegido tecnicamente para resistir a uma auditoria da SDAIA a qualquer momento — tanto no nível de dados quanto de inferência. O teste prático não se resume a cumprir requisitos formais, mas sim a demonstrar controle operacional quando necessário.
Residency Readiness: Mais do que uma Questão de Armazenamento de Dados
A PDPL da Arábia Saudita, em vigor desde setembro de 2024, aplica-se a qualquer organização que processe dados pessoais de indivíduos no Reino — incluindo empresas estrangeiras que tratam dados sauditas no exterior. Segundo a imprensa especializada, a aplicação cobre agora não apenas onde os dados são armazenados (residência de dados), mas também onde os cálculos da IA ocorrem (residência de inferência). Para setores como bancos, seguros e telecomunicações, isso significa que cada interação com o cliente, cada campanha de marketing e cada fluxo de trabalho de CRM com IA deve ser auditável, com documentação clara mostrando a localização dos dados e do processamento.
De acordo com fontes públicas, multas administrativas podem chegar a vários milhões de SAR por infração, com responsabilidade criminal possível em caso de tratamento inadequado de dados sensíveis. Embora até agosto de 2026 não haja documentação pública sobre a frequência dessas multas, o risco está moldando a abordagem das equipes digitais e de conformidade em projetos de IA na prática.
Residency Readiness significa: cada processo está tão documentado e protegido tecnicamente que pode resistir a uma auditoria da SDAIA a qualquer momento — tanto no nível de dados quanto de inferência. Para líderes operacionais, a questão central é: sua equipe conseguiria fornecer todas as evidências exigidas em cinco dias ou ainda existem pontos cegos?
Como Residency Readiness se Manifesta nas Operações Diárias
Residency Readiness não é um projeto pontual de TI — trata-se de rotinas e controles que devem ser visíveis no trabalho diário. Por exemplo, quando uma equipe de marketing lança uma nova campanha baseada em IA, os seguintes passos tornam-se padrão:
Mapeamento de todos os fluxos de dados e inferência: Antes do lançamento, as equipes rastreiam onde os dados dos clientes são armazenados, onde os modelos de IA processam as informações e se algum passo cruza fronteiras nacionais — mesmo que temporariamente. Esse mapeamento é documentado e mantido para auditorias.
Revisão contratual de cada fornecedor: As equipes jurídicas e de compras atualizam contratos com provedores de nuvem e IA para especificar residência de dados e inferência. Na prática, isso frequentemente implica renegociar termos, incluir direitos de auditoria e alinhar compromissos de nível de serviço com os requisitos da PDPL.
Salvaguardas técnicas e organizacionais: A TI implementa políticas de retenção e exclusão, criptografia e controles de acesso. A conformidade treina as equipes para o tratamento correto dos dados e prepara planos de resposta rápida para consultas regulatórias. Segundo a imprensa especializada, a experiência dos Emirados Árabes Unidos mostra que documentação ausente ou fluxos de dados pouco claros são as falhas mais comuns em auditorias.
Monitoramento e relatórios contínuos: Em vez de aguardar uma auditoria, organizações realizam revisões internas regulares — por vezes mensais — verificando se os fluxos de dados, períodos de retenção e logs do sistema correspondem ao que está prometido nos documentos de conformidade. Em setores como bancos e seguros, reguladores setoriais podem exigir documentação ainda mais rigorosa e prazos de resposta mais curtos do que a legislação nacional.
Impacto no CRM e atendimento ao cliente: Para vendas e operações de atendimento, isso significa que cada campanha, cada lead no CRM e cada transferência entre sistemas deve ser rastreável. Quando um cliente solicita exclusão ou exportação de dados, o processo deve ser registrado e concluído dentro do prazo exigido — sem exceções.
Lições dos EAU: Residency Readiness como Alvo em Movimento
A aplicação dos requisitos de residência de inferência nos Emirados Árabes Unidos evidenciou a complexidade da conformidade na prática. Conforme a imprensa especializada relatou, empresas subestimaram a necessidade de mapeamento detalhado das integrações e enfrentaram atrasos quando contratos ou controles técnicos não estavam prontos. Na Arábia Saudita, os mesmos desafios agora se aplicam — especialmente para organizações com fluxos multinacionais ou sistemas legados. Um aprendizado fundamental: a conformidade exige revisão e adaptação contínuas. Regras setoriais, por exemplo em bancos ou seguros, podem ser mais rigorosas do que as orientações gerais da PDPL, exigindo documentação e provas técnicas adicionais a cada ciclo de auditoria.
Como a Amira Apoia o Residency Readiness
A Amira permite que organizações se alinhem às exigências da PDPL ao oferecer hospedagem local por país, períodos de retenção configuráveis e separação entre servidores de workflow e de IA. Opções como Bring Your Own Key (BYOK) e implantação on-premise possibilitam que empresas atendam aos requisitos regulatórios de localização de dados e inferência, sem impactar sistemas de telefonia ou CRM existentes. Esses controles são projetados para serem verificáveis em auditorias e adaptáveis a necessidades setoriais. Para ver como o Residency Readiness funciona na sua organização, é possível testar os mecanismos técnicos de auditoria em uma demonstração ao vivo: reserve uma demonstração de 60 minutos.
Sua equipe conseguiria fornecer todas as evidências exigidas em cinco dias — ou ainda existem pontos cegos?
Receba a Amira Weekly
IA no serviço ao cliente, do Golfo – um email todas as sextas. Sem spam, cancele a qualquer momento.
Ao subscrever, concorda com a nossa política de privacidade.